ISO 27001 Lead Auditor
Die Auditoren-Schulung zur ISO/IEC 27001 Norm
- Live-Online in Teams
- 3 Tage
- Deutsch
- mit Prüfung & Zertifikat
- mit LinkedIn-Badge
Die ISO 27001 Lead Auditor Schulung bietet eine umfassende Weiterbildung im Bereich der Informationssicherheits-Audits, basierend auf den Normen ISO/IEC 27001, ISO 19011 und ISO/IEC 27007 bzw. ISO/IEC 27008.
Überblick
Das erwartet dich
Das lernst du
- Audits nach ISO/IEC 27001 und ISO 19011 planen – mit Auditprogramm, Auditkriterien und Dokumentenprüfung
- Audits durchführen: Interviews führen, Begehungen machen und Nachweise bewerten
- Abweichungen nachvollziehbar formulieren, Auditberichte erstellen und Maßnahmen nachverfolgen
- Ein Auditteam führen und die Rolle des Lead Auditors verantwortlich ausfüllen
- Die Prüfung zum Zertifikat „ISO 27001 Lead Auditor“ ablegen
Zielgruppe
Die Schulung richtet sich an folgende Personengruppen:
- Angehende ISO 27001-Auditoren
- Personen, die eine Zertifizierung als ISO 27001 Lead Auditor anstreben
- Auditoren anderer Managementsysteme (z.B. ISO 9001), die ihre Kompetenz um Informationssicherheit erweitern möchten
- IT- und Informationssicherheitsbeauftragte
- Informationssicherheitsberater
- IT-Manager
- Mitarbeitende, die für die Durchführung von internen oder externen Audits verantwortlich sind
Voraussetzungen
Du solltest mindestens ein grundlegendes Verständnis der ISO/IEC 27001 mitbringen. Zwingende Voraussetzungen gibt es nicht, wir empfehlen dir aber vorher unsere Schulung ISO 27001 Chief Information Security Officer. Mehrjährige Berufserfahrung in der Informationssicherheit ist außerdem von Vorteil.
- Live-Online in Microsoft Teams
- Digitaler Badge für LinkedIn
- Online-Prüfung zum Zertifikat „ISO 27001 Lead Auditor“
- Unterlagen als PDF
- Teilnahmebestätigung ab 80 % Anwesenheit
- Auch als Inhouse-Schulung
Termine & Buchung
Termin wählen
Termin 18.01. – 20.01.2027Mo – Mi
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
Ausgebucht1.990 €zzgl. MwSt.Warteliste anfragen AusgebuchtTermin 01.03. – 03.03.2027Mo – Mi
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
Ausgebucht1.990 €zzgl. MwSt.Warteliste anfragen Ausgebucht
Alle Preise pro Person zzgl. gesetzlicher MwSt. Das Angebot richtet sich ausschließlich an Unternehmer (§ 14 BGB).
Firmeninterne SchulungISO 27001 Lead Auditor exklusiv für dein Team – zu deinem Wunschtermin.Inhouse anfragenInhalt
Die ISO 27001 Lead Auditor Schulung bietet eine umfassende Weiterbildung im Bereich der Informationssicherheits-Audits, basierend auf den Normen ISO/IEC 27001, ISO 19011 und ISO/IEC 27007 bzw. ISO/IEC 27008. Die Schulung vermittelt essenzielles Wissen zu Audits und bringt dir praxisorientierte Fähigkeiten zur Planung, Durchführung und Nachbereitung von Audits eines Informationssicherheitsmanagementsystems (ISMS).
Du lernst in dieser Schulung, wie du die umgesetzten ISO-Anforderungen einer Organisation wirksam bewertest. Weitere wichtige Themen sind die grundsätzliche Planung und Durchführung von Audits, die Erstellung von Auditberichten und alle Prozesse rund um die ISMS-Zertifizierung.
Grundlagen zur Norm, zu Anhang A und zur Zertifizierung findest du in der Wissenswelt ISO 27001.
Agenda & Ablauf
- 1
Tag 1: Wiederholung von Managementsystemen und ISMS
- Informationssicherheit und Informationssicherheits-Management
- Die Rolle des Auditors und seine Verantwortlichkeiten
- Anforderungen der ISO/IEC 27001 und deren Anwendung im Auditprozess
- Prinzipien der Auditierung und die Bedeutung des PDCA-Zyklus
- 2
Tag 2: Planung und Durchführung eines Audits
- Planung und Vorbereitung von Audits: Auditprogramm, Auditkriterien, Dokumentenprüfung
- Auditor-Kompetenzen und -Verantwortlichkeiten im Detail
- Audit-Methoden und -Techniken: Durchführung von Interviews und Begehungen
- Interviewtechniken und Führung von Auditteams
- 3
Tag 3: Berichterstattung, Abschluss und Prüfungsvorbereitung
- Erstellung von Auditberichten
- Anforderungen an Dokumentation, Nachverfolgung von Abweichungen und Maßnahmenplanung
- Analyse der Audit-Ergebnisse und Festlegung von Verbesserungsmaßnahmen
- Praktische Beispiele und Audit-Übungen
- Intensive Prüfungsvorbereitung
- Abschlussprüfung
Prüfung & Zertifizierung
Die Schulung endet mit einer Online-Prüfung zum Zertifikat „ISO 27001 Lead Auditor“. Die Prüfung besteht aus 50 Single-Choice-Fragen, die das erlernte Wissen überprüfen. Dabei wird vor allem die Bewertung implementierter ISMS-Anforderungen umfassend geprüft. Für die Prüfung hast du 90 Minuten Zeit.
- Prüfungsformat: Single Choice, 50 Fragen (vier Antwortmöglichkeiten, eine davon richtig)
- Dauer: 90 Minuten
- Technik: Online (Browser-basiert), keine Webcam benötigt
- Sprache: Deutsch
- Bestehensgrenze: Mindestens 65% richtige Antworten
Wenn du die Prüfung bestehst, erhältst du das Zertifikat „ISO 27001 Lead Auditor“. Es dokumentiert deine Kenntnisse in der Planung, Durchführung und Nachbereitung von Audits nach ISO/IEC 27001.
Zusätzlich zum Zertifikat als PDF erhältst du einen digitalen Badge nach dem Standard Open Badges 3.0. Du fügst ihn direkt aus dem campus deinem LinkedIn-Profil hinzu oder teilst ihn als Beitrag – Arbeitgeber und Kunden können ihn jederzeit über unsere Prüfseite verifizieren.
Prüfung & Zertifikat
Prüfung & Optionen
Bei der Buchung je Teilnehmer wählbar.
- Empfohlen
Prüfung ISO 27001 Lead Auditor
289 €zzgl. MwSt.Online-Prüfung zum Abschluss, Zeitpunkt frei wählbar. Nach bestandener Prüfung erhältst du dein Zertifikat.
Gedruckte Schulungsunterlagen
79 €zzgl. MwSt.Versand an eine Adresse deiner Wahl.
Ablauf, Hilfsmittel und Bestehensgrenze: Prüfungsordnung der expertree academy
Digitaler Nachweis
So sieht dein Badge aus
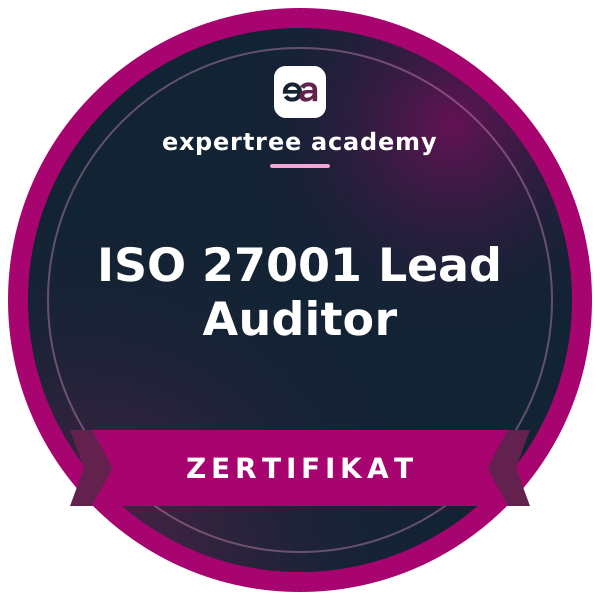
Nach bestandener Prüfung bekommst du dein Zertifikat zusätzlich als digitalen Badge – zum Teilen auf LinkedIn, in Bewerbungen oder in der E-Mail-Signatur.
- Nach dem offenen Standard Open Badges 3.0
- Direkt aus dem campus zu deinem LinkedIn-Profil hinzufügen
- Jederzeit online prüfbar über die Nachweisseite
Stimmen
Das sagen Teilnehmende
„Besonders überzeugt hat mich die Erfahrung des Trainers. Die zahlreichen Praxisbeispiele und der offene Austausch haben mir wertvolle Impulse für die Planung und Durchführung unserer internen Audits gegeben.“
Thomas W., IT-Security Manager
ISO 27001 Lead Auditor FAQs
Was passiert, wenn ich die Prüfung nicht bestehe?
Du kannst sie mit einem neuen Prüfungsgutschein wiederholen, den du direkt im campus buchst. Hast du eine gültige Teilnahmebestätigung für die Schulung, zahlst du dafür die Hälfte. Bei der Wiederholung bekommst du vorrangig Fragen, die du noch nicht hattest. Details regelt die Prüfungsordnung.
Was ist das Ziel der ISO 27001 Lead Auditor Schulung?
Du lernst, Audits von Informationssicherheitsmanagementsystemen (ISMS) nach ISO/IEC 27001 zu planen, durchzuführen und nachzubereiten. Dafür bekommst du fundiertes Wissen über die Norm und ihre praktische Anwendung im Audit.
Welche Vorteile bietet die Schulung?
Du erwirbst ein fundiertes Verständnis der ISO/IEC 27001 und praktische Fähigkeiten für die Auditierung von Informationssicherheitsmanagementsystemen. Das erweitert deine berufliche Qualifikation, die du mit dem Zertifikat nachweisen kannst. Außerdem bist du auf interne und externe Audits vorbereitet und kannst Sicherheitslücken erkennen und schließen helfen – das verbessert Informationssicherheit und Compliance in Organisationen nachhaltig.
Wie unterstützt die Schulung deine berufliche Weiterentwicklung?
Mit dem Zertifikat „ISO 27001 Lead Auditor“ weist du deine Kenntnisse in der Auditierung von Informationssicherheit nach. Das kann deine Chancen in Bereichen wie IT-Sicherheit, Compliance und Audit verbessern.
Wie unterstützt die Schulung Unternehmen?
Sie hilft Unternehmen, ihre ISMS-Audits wirksamer zu gestalten, Compliance-Anforderungen zu erfüllen und Sicherheitslücken durch gute Audits aufzudecken und zu schließen.
Wie ist die Schulung auf die Aufgaben von Lead Auditoren zugeschnitten?
Die Inhalte konzentrieren sich auf die Leitung von Audits und die Führung von Auditteams. Dazu gehören Auditpläne, Interviews und das Aufdecken von Schwachstellen im ISMS. Du stärkst außerdem deine Kommunikation mit der Geschäftsführung und den auditierten Bereichen, damit die Auditziele erreicht werden. Und du lernst, Ergebnisse sauber zu dokumentieren und die Umsetzung von Verbesserungsmaßnahmen zu begleiten.
Wie berücksichtigt die Schulung aktuelle Entwicklungen und Bedrohungen?
Wir aktualisieren die Inhalte regelmäßig und greifen neue Bedrohungen, Schwachstellen und Technologietrends auf – etwa Cyberangriffe, Datenschutzvorgaben, Cloud-Sicherheit und neue Standards. Auch neue Werkzeuge zur Erkennung und Abwehr von Angriffen sind Thema. So bekommst du Wissen, das zum aktuellen Stand der Informationssicherheit passt.
Welche Tools und Technologien werden vorgestellt und wie unterstützen sie die ISO 27001?
Wir stellen Werkzeuge vor, die Aufbau und Betrieb eines ISMS nach ISO 27001 unterstützen: Software für Risikoanalyse, Sicherheitsüberwachung, Dokumentenmanagement und Compliance-Tracking. Dazu gehören zum Beispiel Tools für Sicherheitsvorfälle, Audits und Risikomanagement sowie Systeme zur Verwaltung von Richtlinien und Prozessen. Sie machen die Umsetzung effizienter, weil sie Aufgaben automatisieren, die Dokumentation bündeln und Sicherheitsmaßnahmen laufend überwachen.
Welche praktischen Übungen und Szenarien enthält die Schulung?
Du übst in simulierten Audits die Planung, Durchführung und Nachbereitung eines Audits – einschließlich Auditbericht und Feststellungen. Weitere Szenarien sind Interviews mit Abteilungsleitungen, die Führung eines Auditteams und Entscheidungen auf Basis objektiver Nachweise. So trainierst du Kommunikation und Führung und vertiefst deine Praxis in ISO-27001-Audits.
Welche Herausforderungen gibt es bei der Einführung der ISO 27001 und wie behandelt die Schulung sie?
Typisch sind die Integration der Norm in bestehende Prozesse, Widerstände im Team, knappe Ressourcen und die laufende Anpassung an neue Bedrohungen. In der Schulung lernst du praxisnahe Lösungen kennen: klare Kommunikation für mehr Akzeptanz, die schrittweise Einführung von Sicherheitsmaßnahmen und den sinnvollen Einsatz von Tools. Außerdem siehst du, wie ein ISMS kontinuierlich angepasst und verbessert wird.
Was unterscheidet die ISO 27001 Foundation Schulung von der Lead Auditor Schulung?
Vor allem Niveau und Schwerpunkt. Die Foundation richtet sich an Einsteiger und vermittelt Grundwissen zur ISO 27001, ihren Anforderungen und den Prinzipien eines Informationssicherheitsmanagementsystems (ISMS). Die Lead Auditor Schulung richtet sich an erfahrene Fachleute und vermittelt vertieftes Wissen zur Durchführung von Audits: Planung, Durchführung, Berichterstattung und Nachverfolgung – mit Fokus auf der Leitung von Auditteams und der Bewertung der Konformität mit der ISO 27001.
Ist die Schulung rein theoretisch oder gibt es auch praktische Übungen?
Es gibt auch praktische Übungen. Du übst Planung, Durchführung und Auswertung von Audits, analysierst Fallbeispiele und spielst Auditsituationen durch. So setzt du das Gelernte direkt in die Praxis um.
Werden aktuelle Änderungen der ISO/IEC 27001 behandelt?
Ja. Du erfährst, was sich in der aktuellen Fassung der Norm geändert hat und welche Auswirkungen das auf Audits und den Betrieb eines ISMS hat. So bleibt dein Wissen auf dem aktuellen Stand.
Welche Rollen und Verantwortlichkeiten hat ein ISO/IEC-27001-Auditor?
Ein Auditor plant, führt und wertet Audits aus, um zu bewerten, ob ein ISMS die Anforderungen der Norm erfüllt. Er prüft die Umsetzung der Sicherheitsmaßnahmen, deckt Schwachstellen auf und zeigt Verbesserungspotenziale. Seine Ergebnisse liefern der Organisation die Grundlage, ihr ISMS kontinuierlich zu verbessern.
Wie bereitet mich die Schulung auf interne und externe Audits vor?
Du lernst, Audits zu planen, durchzuführen und zu dokumentieren. Du übst, Auditergebnisse zu bewerten, Abweichungen festzustellen und Korrekturmaßnahmen einzufordern. Außerdem geht es um die Unterschiede zwischen internen und externen Audits und ihre jeweiligen Anforderungen.
Werden Techniken zur Auditdurchführung im Detail vermittelt?
Ja. Du lernst, Interviews zu führen, Dokumente zu prüfen, Beobachtungen festzuhalten und aussagekräftige Auditberichte zu schreiben. Außerdem geht es darum, Risiken zu bewerten und Nichtkonformitäten sicher festzustellen.
Geht es auch um Remote-Audits?
Ja. Du lernst, wie du Audits über digitale Plattformen planst und durchführst und dabei sicherstellst, dass alle nötigen Informationen und Dokumente verfügbar sind. Auch Kommunikation und Dokumentation in einem virtuellen Audit sind Thema.
Wie hilft mir die Schulung, Audits effizient durchzuführen?
Du bekommst strukturierte Methoden für Planung, Durchführung und Dokumentation. Du lernst, Audits gezielt auf Risiken und Schwachstellen auszurichten, wirksam mit den auditierten Teams zu kommunizieren und Ergebnisse klar und präzise festzuhalten. So wird der Auditprozess schlanker, und die Konformität mit der ISO/IEC 27001 lässt sich zuverlässig bewerten.
Was bringt es einem Unternehmen, eigene interne Auditoren auszubilden?
Das Unternehmen behält den Auditprozess in der eigenen Hand und kann die Einhaltung der ISO/IEC 27001 regelmäßig überprüfen. Interne Auditoren kennen die Gegebenheiten vor Ort und finden Schwachstellen gezielt. Außerdem sinken die Kosten für externe Unterstützung, und die kontinuierliche Verbesserung der Sicherheitspraxis wird gefördert.
Wie trägt die Auditoren-Schulung zur kontinuierlichen Verbesserung des ISMS bei?
Als Auditor deckst du Schwachstellen und Nichtkonformitäten systematisch auf. Du lernst, Auditergebnisse zu analysieren und daraus konkrete Verbesserungspotenziale abzuleiten. Das fördert die regelmäßige Überprüfung und Weiterentwicklung der Sicherheitsprozesse im Unternehmen.
Kann ich nach der Schulung als externer Auditor arbeiten?
Grundsätzlich ja, wenn du zusätzlich die Anforderungen der jeweiligen Zertifizierungsstelle erfüllst. Die Schulung vermittelt dir das Wissen und die Fähigkeiten für ISO/IEC-27001-Audits. Für externe Audits brauchst du in der Regel außerdem praktische Auditerfahrung und eine Zulassung bzw. Qualifizierung durch die Zertifizierungsstelle.
Wie kann ich das Gelernte direkt in meinem Unternehmen anwenden?
Du kannst interne Audits planen und durchführen, um die Konformität mit der ISO/IEC 27001 zu prüfen. Du deckst Sicherheitslücken auf und stößt Verbesserungen an. Außerdem kannst du ein internes Auditteam aufbauen und regelmäßige Audits als festen Bestandteil der ISMS-Verbesserung etablieren.
Wie läuft die Live-Online-Schulung ab?
Du nimmst live über Microsoft Teams teil – mit Trainer und Gruppe in Echtzeit, Fragen kannst du jederzeit stellen. Ein Schulungstag umfasst 6,5 Zeitstunden. Du brauchst einen Rechner mit aktuellem Browser oder der Teams-App, eine stabile Internetverbindung und ein Headset; eine Kamera empfehlen wir. Ab 80 % Anwesenheit erhältst du eine Teilnahmebestätigung.
Wie buche ich und wie wird bezahlt?
Du buchst online auf Rechnung. Wir prüfen die Buchung und bestätigen sie in der Regel innerhalb eines Werktags. Danach erhältst du die Rechnung per E-Mail, zahlbar innerhalb von 14 Tagen, spätestens zum Schulungsbeginn. Unser Angebot richtet sich ausschließlich an Unternehmer; alle Preise verstehen sich zzgl. MwSt.
Was ist, wenn ich doch nicht teilnehmen kann?
Du kannst bis zum Schulungsbeginn jederzeit kostenfrei eine Ersatzperson benennen. Eine Umbuchung auf einen anderen Termin ist grundsätzlich kostenfrei, wenn dort Plätze frei sind. Eine Stornierung ist bis 28 Tage vor Beginn kostenfrei, danach fallen Gebühren an. Alle Details stehen in unseren AGB.
Kann ich die Schulung auch für mein Team buchen?
Ja. Als Inhouse-Schulung bieten wir sie exklusiv für euer Team an – live online in Microsoft Teams oder bei euch vor Ort. Inhouse-Schulung anfragen
Bekomme ich einen digitalen Badge für LinkedIn?
Ja, sogar zwei: Für deine Teilnahme (ab 80 % Anwesenheit) erhältst du einen Teilnahme-Badge, nach bestandener Prüfung zusätzlich einen Badge für dein Zertifikat. Beide folgen dem Standard Open Badges 3.0. Du fügst sie direkt aus dem campus deinem LinkedIn-Profil unter „Lizenzen und Zertifikate“ hinzu oder teilst sie als Beitrag. Über unsere Prüfseite kann jeder die Echtheit bestätigen.
Welche Qualifikationen haben die Trainer?
Unsere Trainer sind erfahrene ISO/IEC-27001-Auditoren mit Praxis in der Durchführung von Audits und in der Einführung von Informationssicherheitsmanagementsystemen. Sie bringen fundiertes Fachwissen und Erfahrung aus unterschiedlichen Branchen mit.
Wissen & Lernpfade
Weiterlesen und weiterkommen
Artikel zum Thema
- ISO 27001 verständlich erklärtInformationssicherheitsbeauftragter (ISB): Aufgaben, Rolle und Ausbildung
Der Informationssicherheitsbeauftragte steuert die Informationssicherheit im Unternehmen. Hier steht, was die Rolle umfasst, was ISO 27001 und der IT-Grundschutz dazu sagen und wie du dich qualifizierst.
Du hast Fragen zur Schulung?
Wir beraten dich persönlich – zu Inhalten, Terminen oder einem Angebot für dein Team.
1.990 €
pro Person zzgl. MwSt.