ISO 27001 Chief Information Security Officer
Die Experten-Schulung zur ISO/IEC 27001 Norm
- Live-Online in Teams
- 4 Tage
- Deutsch
- mit Prüfung & Zertifikat
- mit LinkedIn-Badge
Die Schulung konzentriert sich auf die praktische Anwendung der ISO/IEC 27001. Du lernst, ein Informationssicherheits-Managementsystem (ISMS) verantwortlich aufzubauen, zu betreiben und auf die Zertifizierung vorzubereiten – von Risikoanalyse und den Maßnahmen aus Anhang A über internes Audit und Managementbewertung bis zum Incident Management.
Überblick
Das erwartet dich
Das lernst du
- Ein ISMS nach ISO/IEC 27001 planen, einführen und betreiben
- Assets erfassen, den Schutzbedarf bewerten sowie Risiken analysieren und behandeln
- Passende Maßnahmen aus Anhang A auswählen und umsetzen
- Internes Audit, Managementbewertung und kontinuierliche Verbesserung organisieren
- Sicherheitsvorfälle und Notfälle strukturiert bewältigen
- Die Prüfung zum Zertifikat „ISO 27001 CISO“ ablegen
Zielgruppe
Diese Schulung richtet sich an:
- Informationssicherheitsverantwortliche und -beauftragte
- IT-Sicherheitsmanager und -mitarbeiter
- Compliance-Manager und Datenschutzbeauftragte
- IT-Manager und -Systemadministratoren
- Berater und Auditoren im Bereich Informationssicherheit
- Jede Person, die ein Verständnis und Wissen über die ISO/IEC 27001 erwerben möchte
Voraussetzungen
Du solltest über grundlegende Kenntnisse im Bereich Informationssicherheit und ein Verständnis für IT-Infrastruktur verfügen. Erfahrung im Bereich Informationssicherheitsmanagement oder eine Teilnahme an vorhergehenden Grundlagenschulungen zur ISO 27001 sind von Vorteil, aber nicht zwingend erforderlich.
- Live-Online in Microsoft Teams
- Digitaler Badge für LinkedIn
- Online-Prüfung zum Zertifikat „ISO 27001 CISO“
- Unterlagen als PDF
- Teilnahmebestätigung ab 80 % Anwesenheit
- Auch als Inhouse-Schulung
Termine & Buchung
Termin wählen
Termin 28.12. – 31.12.2026Mo – Do
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
Ausgebucht2.490 €zzgl. MwSt.Warteliste anfragen AusgebuchtTermin 08.02. – 11.02.2027Mo – Do
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
Ausgebucht2.490 €zzgl. MwSt.Warteliste anfragen Ausgebucht
Alle Preise pro Person zzgl. gesetzlicher MwSt. Das Angebot richtet sich ausschließlich an Unternehmer (§ 14 BGB).
Firmeninterne SchulungISO 27001 Chief Information Security Officer exklusiv für dein Team – zu deinem Wunschtermin.Inhouse anfragenInhalt
Die ISO 27001 CISO Schulung ist ein umfassendes Training, das sich auf die praktische Anwendung der ISO 27001 konzentriert. Hier lernst du, was notwendig ist, um verantwortlich ein effektives Informationssicherheits-Managementsystem (ISMS) zu etablieren, zu implementieren und zu verwalten – und auf die Zertifizierung vorzubereiten. Die Schulung deckt folgende Bereiche ab:
- Wiederholung von Grundlagen der Informationssicherheit und ISO/IEC 27001
- Asset Management, Schutzbedarfsbewertung und Risiko-Analyse
- Planung, Implementierung und Betrieb eines ISMS
- Internes Audit und Management Review
- Kontinuierliche Verbesserung des ISMS
- Incident Management und Notfallplanung
- Umsetzung der Maßnahmen aus Anhang A
Agenda & Ablauf
Die Schulung ist in mehrere Module unterteilt, die sich über vier Tage erstrecken:
Ablauf und Inhalte
- 1
Tag 1: Wiederholung und Grundlagen
- Überblick über ISO/IEC 27001
- Grundbegriffe der Informationssicherheit
- Die ISO 27000-Normenfamilie
- Einführung in das ISMS
- Kontext, Führung und Leitung (Politik)
- 2
Tag 2: Asset- und Risikomanagement
- Asset Management
- Schutzbedarfsbewertung
- Risikomanagementprozess
- Identifikation, Analyse und Bewertung von Informationssicherheitsrisiken
- Behandlung von Informationssicherheitsrisiken
- 3
Tag 3: Unterstützende Prozesse
- Betrieb des ISMS
- Schulungen, Kommunikation und Dokumentation
- Internes Auditprogramm und Managementbewertung
- Korrekturmaßnahmen und kontinuierliche Verbesserung
- Controls und Maßnahmen aus Anhang A und deren Umsetzung
- 4
Tag 4: Maßnahmen aus Anhang A und weitere Themen
- Controls und Maßnahmen aus Anhang A und deren Umsetzung
- Weitere Standards und Normen aus der Welt der Informationssicherheit
- Der Weg zur Zertifizierung nach ISO 27001
- Prüfungsvorbereitung und Tipps
- CISO-Prüfung
Prüfung & Zertifizierung
Am Ende der Schulung kannst du eine Online-Prüfung ablegen, die aus 50 Single-Choice-Fragen besteht und das erworbene Wissen überprüft. Die Prüfung dauert 60 Minuten und wird ausschließlich als Online-Test durchgeführt.
- Prüfungsformat: Single Choice, 50 Fragen (vier Antwortmöglichkeiten, eine davon richtig)
- Dauer: 60 Minuten
- Technik: Online (Browser-basiert), keine Webcam benötigt
- Sprache: Deutsch
- Bestehensgrenze: Mindestens 65% richtige Antworten
Wenn du die Prüfung bestehst, erhältst du das Zertifikat „ISO 27001 CISO“. Es dokumentiert deine vertieften Kenntnisse im Informationssicherheits-Management.
Grundlagen zur Norm, zu Anhang A und zur Zertifizierung findest du in der Wissenswelt ISO 27001. Zur Rolle des ISB lies Informationssicherheitsbeauftragter: Aufgaben, Rolle und Ausbildung. Wie Prüfungsfragen für CISOs aussehen können, zeigen dir unsere 10 typischen Prüfungsfragen mit Lösungen.
Zusätzlich zum Zertifikat als PDF erhältst du einen digitalen Badge nach dem Standard Open Badges 3.0. Du fügst ihn direkt aus dem campus deinem LinkedIn-Profil hinzu oder teilst ihn als Beitrag – Arbeitgeber und Kunden können ihn jederzeit über unsere Prüfseite verifizieren.
Prüfung & Zertifikat
Prüfung & Optionen
Bei der Buchung je Teilnehmer wählbar.
- Empfohlen
Prüfung ISO 27001 CISO
289 €zzgl. MwSt.Online-Prüfung zum Abschluss, Zeitpunkt frei wählbar. Nach bestandener Prüfung erhältst du dein Zertifikat.
Ablauf, Hilfsmittel und Bestehensgrenze: Prüfungsordnung der expertree academy
Quiz
Typische Prüfungsfragen
Teste dein Wissen mit 5 typischen Fragen. Nach jeder Antwort siehst du die Auflösung mit Erklärung. Die Fragen sind Übungsbeispiele und kommen in der Prüfung nicht vor.
Frage 1 von 5
0 richtig
Mehr Fragen mit allen Lösungen: ISO 27001 CISO Prüfungsfragen: 10 typische Fragen mit Lösungen
Digitaler Nachweis
So sieht dein Badge aus
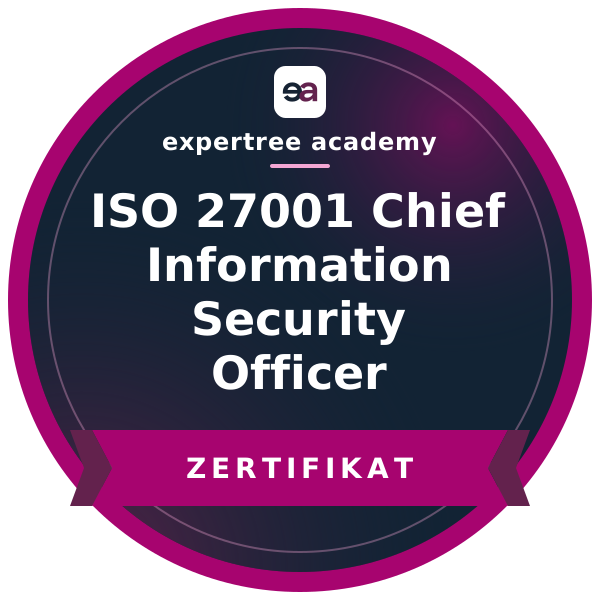
Nach bestandener Prüfung bekommst du dein Zertifikat zusätzlich als digitalen Badge – zum Teilen auf LinkedIn, in Bewerbungen oder in der E-Mail-Signatur.
- Nach dem offenen Standard Open Badges 3.0
- Direkt aus dem campus zu deinem LinkedIn-Profil hinzufügen
- Jederzeit online prüfbar über die Nachweisseite
Stimmen
Das sagen Teilnehmende
„Eine wirklich gelungene Kombination aus Theorie und Praxis. Ich habe nicht nur ein besseres Verständnis für meine Rolle als Informationssicherheitsbeauftragter gewonnen, sondern auch viele konkrete Ideen für die Umsetzung in unserem Unternehmen mitgenommen.“
Julia S., Informationssicherheitsbeauftragte
ISO 27001 Chief Information Security Officer FAQs
Was passiert, wenn ich die Prüfung nicht bestehe?
Du kannst sie mit einem neuen Prüfungsgutschein wiederholen, den du direkt im campus buchst. Hast du eine gültige Teilnahmebestätigung für die Schulung, zahlst du dafür die Hälfte. Bei der Wiederholung bekommst du vorrangig Fragen, die du noch nicht hattest. Details regelt die Prüfungsordnung.
Was vermittelt die Schulung ISO 27001 Chief Information Security Officer?
Du bekommst ein umfassendes Verständnis der ISO/IEC 27001 und die Fähigkeiten, ein Informationssicherheitsmanagementsystem (ISMS) aufzubauen und zu steuern. Themen sind unter anderem Asset Management, Risikomanagement, Planung und Betrieb des ISMS, internes Audit und Managementbewertung sowie die kontinuierliche Verbesserung. Dazu kommen Incident Management, Notfallplanung und die Umsetzung der Maßnahmen aus Anhang A der Norm.
Was sind die wichtigsten Vorteile der Schulung?
Du verstehst die ISO/IEC 27001 im Detail, bekommst praktische Anleitungen für den Aufbau eines ISMS und lernst, Informationsrisiken zu erkennen und zu steuern. Das stärkt die Sicherheit deiner Organisation und verbessert das Risikomanagement. Außerdem bereitet dich die Schulung auf die Prüfung zum Zertifikat „ISO 27001 CISO“ vor.
Was ist der Unterschied zwischen einem ISO 27001 CISO und einem ISO 27001 Lead Auditor?
Der CISO ist für Aufbau, Betrieb und kontinuierliche Verbesserung des ISMS in der eigenen Organisation verantwortlich. Der Lead Auditor ist darauf spezialisiert, Audits zu leiten: Er prüft, ob ein ISMS die Anforderungen der ISO/IEC 27001 erfüllt, und bewertet seine Wirksamkeit aus unabhängiger Sicht. Beide Rollen sind wichtig, haben aber unterschiedliche Schwerpunkte und Verantwortlichkeiten.
Welche praktischen Fähigkeiten vermittelt die Schulung?
Du lernst, ein Informationssicherheitsmanagementsystem (ISMS) zu planen, einzuführen und zu betreiben. Dazu gehört, Risiken zu erkennen und zu bewerten, Sicherheitsmaßnahmen wirksam umzusetzen und das ISMS kontinuierlich zu verbessern. Außerdem bekommst du praxisnahe Anleitungen für interne Audits und das Incident Management.
Gibt es Voraussetzungen für die Teilnahme?
Du solltest Grundkenntnisse in der Informationssicherheit und ein Verständnis für IT-Infrastruktur und Netzwerke mitbringen. Erfahrung im Informationssicherheitsmanagement oder eine vorherige ISO-27001-Grundlagenschulung sind von Vorteil, aber keine Pflicht.
Welche Anforderungen stellt die ISO 27001 an die Rolle des CISO?
Eine Rolle namens CISO schreibt die ISO 27001 nicht vor. Sie verlangt aber, dass die oberste Leitung Verantwortlichkeiten und Befugnisse festlegt – vor allem dafür, dass das ISMS die Anforderungen der Norm erfüllt und dass über seine Leistung an die Leitung berichtet wird. In der Praxis übernimmt diese Aufgaben meist der CISO bzw. Informationssicherheitsbeauftragte: Er leitet und entwickelt das ISMS, definiert Sicherheitsstrategie und Richtlinien, überwacht die Umsetzung und Verbesserung der Maßnahmen und sorgt dafür, dass Risiken regelmäßig bewertet und behandelt werden. Außerdem kümmert er sich um Sensibilisierung und Schulung der Mitarbeitenden und um die Kommunikation mit der Geschäftsleitung.
Wie wird die ISO 27001 in der Praxis auf die Aufgaben eines CISO angewendet?
Der CISO verantwortet Einführung und laufende Überwachung des ISMS. Er sorgt dafür, dass Sicherheitsprozesse und Richtlinien nach den Anforderungen der ISO 27001 festgelegt, umgesetzt und regelmäßig überprüft werden. Er steuert Risikoanalysen, entwickelt Sicherheitsstrategien, stellt sicher, dass Mitarbeitende geschult sind, und dass Sicherheitsvorfälle korrekt gemeldet und behandelt werden. Dabei stimmt er sich regelmäßig mit Geschäftsleitung und Fachbereichen ab, um Informationssicherheit ganzheitlich im Unternehmen zu verankern.
Lerne ich, wie man ein Informationssicherheitsmanagementsystem (ISMS) einführt?
Ja. Du lernst im Detail, wie du die Anforderungen der Norm praktisch umsetzt, Risikobewertungen durchführst und Sicherheitsmaßnahmen etablierst. Außerdem geht es um typische Stolpersteine bei der Einführung und wie du sie löst.
Werden einzelne Maßnahmen aus Anhang A besprochen?
Ja, die Maßnahmen aus Anhang A der ISO/IEC 27001 werden ausführlich behandelt. Du lernst, wie du diese Controls interpretierst und auf dein Unternehmen zuschneidest – mit praxisnahen Beispielen für eine wirksame Umsetzung.
Wie viel Raum nehmen Risikoanalyse und Risikomanagement ein?
Viel – sie sind zentrale Themen der Schulung. Du lernst, Risiken zu identifizieren, zu bewerten und passende Maßnahmen zur Risikobehandlung auszuwählen. Ein wesentlicher Teil ist die Erstellung von Risikobehandlungsplänen und die Einbindung dieser Prozesse in das ISMS.
Werden interne und externe Audits nach ISO/IEC 27001 behandelt?
Ja, ausführlich. Du lernst, wie Audits geplant, durchgeführt und ausgewertet werden, um die Konformität mit der Norm sicherzustellen. Außerdem geht es darum, wie du aus Auditergebnissen Maßnahmen zur kontinuierlichen Verbesserung ableitest.
Wird das Thema Compliance behandelt?
Ja. Du lernst, wie du die ISO/IEC 27001 mit anderen rechtlichen und regulatorischen Anforderungen in Einklang bringst und wie du Compliance innerhalb des ISMS sicherstellst.
Welche Unterschiede zu anderen Normen werden erklärt?
Wir vergleichen die ISO/IEC 27001 mit Normen wie ISO 9001, ISO 22301 oder ISO/IEC 27017 – vor allem mit Blick auf Informationssicherheit, Risikomanagement und spezifische Controls. Außerdem geht es um Synergien und die Integration mehrerer Managementsysteme.
Wie hilft mir die Schulung, die Anforderungen der ISO/IEC 27001 in meinem Unternehmen umzusetzen?
Du lernst praxisnah, wie du ein ISMS aufbaust, Risiken steuerst und Sicherheitsmaßnahmen umsetzt. Außerdem erfährst du, wie du die Anforderungen der Norm in bestehende Prozesse integrierst und kontinuierlich verbesserst.
Kann ich nach der Schulung ein ISMS selbstständig aufbauen und betreiben?
Die Schulung gibt dir das nötige Wissen dafür: Du kannst die Anforderungen der ISO/IEC 27001 umsetzen, Risiken bewerten und passende Sicherheitsmaßnahmen einbinden. Außerdem bereitet sie dich auf die praktischen Herausforderungen im Betrieb und auf die kontinuierliche Verbesserung des ISMS vor.
Wie unterstützt die Schulung mein Unternehmen bei der Zertifizierung nach ISO/IEC 27001?
Du bekommst das Fachwissen, um die Anforderungen der Norm korrekt umzusetzen und ein ISMS aufzubauen. Du lernst, wie du den Zertifizierungsprozess vorbereitest, interne Audits durchführst und die nötige Dokumentation erstellst. So kannst du dein Unternehmen gezielt auf das Zertifizierungsaudit vorbereiten.
Welche Tipps bekomme ich, um die Norm in den Unternehmensalltag zu integrieren?
Du bekommst praktische Tipps, etwa zur Entwicklung eines klaren ISMS-Rahmens und zur Schulung der Mitarbeitenden. Du erfährst, wie du Prozesse für die laufende Risikobewertung und -überwachung etablierst. Außerdem geht es darum, die Anforderungen der Norm effizient mit bestehenden Geschäftsprozessen zu verbinden und eine nachhaltige Sicherheitskultur zu fördern.
Verbessere ich durch die Schulung meine Fähigkeiten im IT- und Sicherheitsmanagement?
Ja, vor allem im Informationssicherheits- und Risikomanagement. Du lernst, Sicherheitsstrategien zu entwickeln, die zur ISO/IEC 27001 passen, und bekommst praxisnahes Wissen zur Umsetzung von Sicherheitsmaßnahmen und zur kontinuierlichen Verbesserung deiner Sicherheitsprozesse.
Warum ist die ISO/IEC 27001 für Unternehmen wichtig und welchen Mehrwert bringt sie?
Sie hilft, Informationssicherheit systematisch zu steuern und Risiken zu verringern. Sie schützt sensible Daten, stärkt das Vertrauen von Kunden und Partnern und unterstützt die Einhaltung gesetzlicher Vorgaben. Der Mehrwert liegt in einem höheren Sicherheitsniveau, weniger Sicherheitsvorfällen und einer stabilen, vertrauenswürdigen IT.
Wie stärkt die Schulung die IT-Sicherheitsstrategie meines Unternehmens?
Du lernst, ein wirksames ISMS zu entwickeln und umzusetzen, Risiken systematisch zu erkennen und zu bewerten und passende Sicherheitsmaßnahmen einzuführen. Das sorgt für strukturierte, kontinuierlich verbesserte Sicherheitsprozesse und stärkt so die gesamte Sicherheitsstrategie deines Unternehmens.
Welche Vorteile hat mein Unternehmen, wenn ich diese Schulung besuche?
Du kannst im Unternehmen ein wirksames ISMS aufbauen, das die Informationssicherheit verbessert und Risiken senkt. Wenn du die Anforderungen der ISO/IEC 27001 umsetzt, verbessert das die Compliance und den Schutz vor Sicherheitsvorfällen. Außerdem kannst du Prozesse effizienter gestalten und das Vertrauen von Kunden und Partnern stärken.
Wie kann ich mich auf die Schulung vorbereiten?
Mach dich mit den Grundlagen der ISO/IEC 27001 und den wichtigsten Begriffen der Informationssicherheit vertraut. Lies dich in Risikomanagement und Sicherheitsmaßnahmen ein, dann kannst du den Inhalten leichter folgen. Wenn du vorbereitende Materialien hast, arbeite sie durch und notiere dir deine offenen Fragen.
Wie läuft die Live-Online-Schulung ab?
Du nimmst live über Microsoft Teams teil – mit Trainer und Gruppe in Echtzeit, Fragen kannst du jederzeit stellen. Ein Schulungstag umfasst 6,5 Zeitstunden. Du brauchst einen Rechner mit aktuellem Browser oder der Teams-App, eine stabile Internetverbindung und ein Headset; eine Kamera empfehlen wir. Ab 80 % Anwesenheit erhältst du eine Teilnahmebestätigung.
Wie buche ich und wie wird bezahlt?
Du buchst online auf Rechnung. Wir prüfen die Buchung und bestätigen sie in der Regel innerhalb eines Werktags. Danach erhältst du die Rechnung per E-Mail, zahlbar innerhalb von 14 Tagen, spätestens zum Schulungsbeginn. Unser Angebot richtet sich ausschließlich an Unternehmer; alle Preise verstehen sich zzgl. MwSt.
Was ist, wenn ich doch nicht teilnehmen kann?
Du kannst bis zum Schulungsbeginn jederzeit kostenfrei eine Ersatzperson benennen. Eine Umbuchung auf einen anderen Termin ist grundsätzlich kostenfrei, wenn dort Plätze frei sind. Eine Stornierung ist bis 28 Tage vor Beginn kostenfrei, danach fallen Gebühren an. Alle Details stehen in unseren AGB.
Kann ich die Schulung auch für mein Team buchen?
Ja. Als Inhouse-Schulung bieten wir sie exklusiv für euer Team an – live online in Microsoft Teams oder bei euch vor Ort. Inhouse-Schulung anfragen
Bekomme ich einen digitalen Badge für LinkedIn?
Ja, sogar zwei: Für deine Teilnahme (ab 80 % Anwesenheit) erhältst du einen Teilnahme-Badge, nach bestandener Prüfung zusätzlich einen Badge für dein Zertifikat. Beide folgen dem Standard Open Badges 3.0. Du fügst sie direkt aus dem campus deinem LinkedIn-Profil unter „Lizenzen und Zertifikate“ hinzu oder teilst sie als Beitrag. Über unsere Prüfseite kann jeder die Echtheit bestätigen.
Wissen & Lernpfade
Weiterlesen und weiterkommen
Artikel zum Thema
- ISO 27001 verständlich erklärtInformationssicherheitsbeauftragter (ISB): Aufgaben, Rolle und Ausbildung
Der Informationssicherheitsbeauftragte steuert die Informationssicherheit im Unternehmen. Hier steht, was die Rolle umfasst, was ISO 27001 und der IT-Grundschutz dazu sagen und wie du dich qualifizierst.
Du hast Fragen zur Schulung?
Wir beraten dich persönlich – zu Inhalten, Terminen oder einem Angebot für dein Team.
2.490 €
pro Person zzgl. MwSt.