Risikomanagement in der IT
Die Schulung zum Risikomanagement in der IT
- Live-Online in Teams
- 2 Tage
- Deutsch
- Teilnahmebestätigung
- mit LinkedIn-Badge
Die Schulung führt in Prinzipien, Methoden und Werkzeuge des Risikomanagements für die IT ein. Du lernst, IT-Risiken zu erkennen, zu bewerten und zu steuern – einschließlich Risikoüberwachung, Notfallmanagement und regulatorischer Anforderungen –, damit IT-Sicherheit und der Betrieb deiner IT-Dienste gewährleistet bleiben.
Überblick
Das erwartet dich
Das lernst du
- IT-Risiken proaktiv zu managen und zu minimieren
- Die IT-Sicherheit und Datenintegrität zu verbessern
- Ein robustes Notfall- und Krisenmanagement zu etablieren
- Regulatorische und gesetzliche Anforderungen zu erfüllen
- Ein effektives IT-Risikomanagement-System zu entwickeln und umzusetzen
- Die Resilienz und Kontinuität der IT-Dienstleistungen zu sichern
Zielgruppe
Die Schulung richtet sich an:
- IT-Manager und -Mitarbeiter
- IT-Sicherheitsbeauftragte
- Compliance-Manager
- Risikomanager
- Datenschutzbeauftragte
- Auditoren und interne Revisoren
- Projektleiter
- Geschäftsführer und Führungskräfte, die für IT-Sicherheit und Risikomanagement verantwortlich sind
Voraussetzungen
Grundlegende Kenntnisse im Bereich IT und IT-Sicherheit sind von Vorteil, aber nicht zwingend erforderlich. Ein Verständnis für betriebliche Abläufe und Managementprozesse ist nützlich.
- Live-Online in Microsoft Teams
- Digitaler Teilnahme-Badge für LinkedIn
- Erfahrene Trainer aus der Praxis
- Teilnahmebestätigung
- Unterlagen als PDF
Termine & Buchung
Termin wählen
Termin 08.02. – 09.02.2027Mo – Di
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
Ausgebucht1.290 €zzgl. MwSt.Warteliste anfragen AusgebuchtTermin 22.03. – 23.03.2027Mo – Di
- 09:00 – 17:00 Uhr
- Live-Online (Teams)
Ausgebucht1.290 €zzgl. MwSt.Warteliste anfragen Ausgebucht
Alle Preise pro Person zzgl. gesetzlicher MwSt. Das Angebot richtet sich ausschließlich an Unternehmer (§ 14 BGB).
Firmeninterne SchulungRisikomanagement in der IT exklusiv für dein Team – zu deinem Wunschtermin.Inhouse anfragenInhalt
Die Schulung „Risikomanagement in der IT“ bietet eine umfassende Einführung in die Prinzipien, Methoden und Techniken des Risikomanagements, speziell zugeschnitten auf die IT-Umgebung. Teilnehmer lernen, wie sie Risiken erkennen, bewerten und steuern können, um die IT-Sicherheit und die Kontinuität von IT-Dienstleistungen zu gewährleisten. Wichtige Inhalte sind:
- Grundlagen des Risikomanagements
- Identifikation und Bewertung von IT-Risiken
- Entwicklung und Implementierung von Risikominderungsstrategien
- Risikoüberwachung und -kontrolle
- Notfallmanagement und Disaster Recovery
- Relevante gesetzliche und regulatorische Anforderungen
- Verwendung von Risikomanagement-Tools und -Software
- Best Practices im IT-Risikomanagement
Nutzen
Die Schulung bietet den Teilnehmern praxisnahes Wissen und Fähigkeiten, um:
- IT-Risiken proaktiv zu managen und zu minimieren
- Die IT-Sicherheit und Datenintegrität zu verbessern
- Ein robustes Notfall- und Krisenmanagement zu etablieren
- Regulatorische und gesetzliche Anforderungen zu erfüllen
- Ein effektives IT-Risikomanagement-System zu entwickeln und umzusetzen
- Die Resilienz und Kontinuität der IT-Dienstleistungen zu sichern
Hintergründe zu Bedrohungslage, NIS2 und den Pflichten für Unternehmen findest du in der Wissenswelt Cybersecurity und NIS2.
Agenda & Ablauf
- 1
Einführung in das Risikomanagement
- Definition und Ziele
- Normen und Standards (z. B. ISO 31000, ISO/IEC 27005)
- 2
Risikobewertung
- Identifikation von Risiken
- Qualitative und quantitative Risikobewertung
- Risikoanalyse-Methoden
- 3
Risikosteuerung
- Entwicklung von Risikominderungsstrategien
- Implementierung von Kontrollen und Maßnahmen
- Risikokommunikation und -dokumentation
- 4
Risikokontrolle und -überwachung
- Kontinuierliches Monitoring
- Überprüfungen und Audits
- KPI-Management
- 5
Business Continuity und Notfallplanung
- Notfallmanagement und Disaster Recovery
- Entwicklung von Notfallplänen
- Durchführung von Tests und Übungen
- 6
Rechtliche und regulatorische Rahmenbedingungen
- Datenschutzgesetze
- Compliance-Anforderungen
Prüfung & Zertifizierung
Die Schulung endet mit einer Prüfung, die das erlernte Wissen und die praktischen Fähigkeiten der Teilnehmer testet. Nach erfolgreichem Bestehen der Prüfung erhalten die Teilnehmer ein Zertifikat, das ihre Kompetenz im IT-Risikomanagement bescheinigt.
Zur Teilnahmebestätigung erhältst du einen digitalen Badge nach dem Standard Open Badges 3.0. Du fügst ihn direkt aus dem campus deinem LinkedIn-Profil hinzu oder teilst ihn als Beitrag; über unsere Prüfseite lässt er sich jederzeit verifizieren.
Digitaler Nachweis
So sieht dein Badge aus
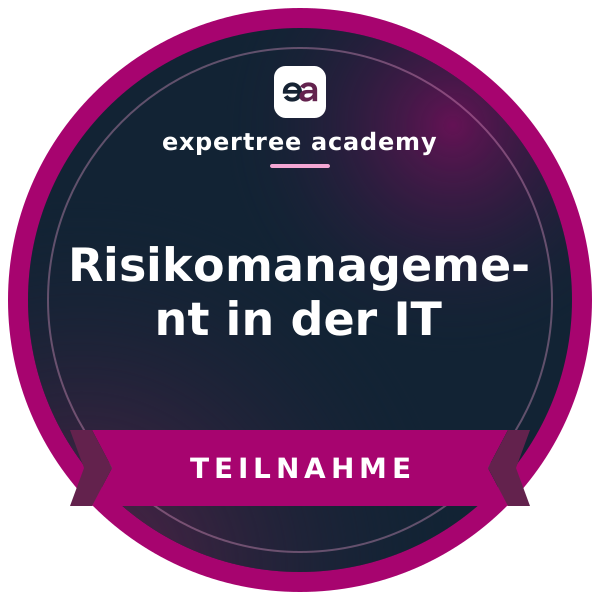
Nach der Schulung bekommst du deine Teilnahmebestätigung zusätzlich als digitalen Badge – zum Teilen auf LinkedIn, in Bewerbungen oder in der E-Mail-Signatur.
- Nach dem offenen Standard Open Badges 3.0
- Direkt aus dem campus zu deinem LinkedIn-Profil hinzufügen
- Jederzeit online prüfbar über die Nachweisseite
Risikomanagement in der IT FAQs
Was ist das Ziel der Schulung „Risikomanagement in der IT“?
Du lernst praxisnah, IT-Risiken zu erkennen, zu bewerten, zu verringern und laufend zu überwachen. Ziel ist es, die IT-Sicherheit zu stärken, Notfallpläne zu etablieren und gesetzliche Anforderungen zu erfüllen.
Welche Standards und Normen werden behandelt?
Unter anderem die ISO 31000 (Risikomanagement) und die ISO/IEC 27005 (Informationssicherheitsrisiken).
Geht es auch um Risikomanagement-Tools?
Ja. Du bekommst eine Einführung in Tools und Software, mit denen du Risiken effizient analysierst und überwachst.
Welche beruflichen Vorteile bietet die Schulung?
Mit dem Zertifikat weist du deine Kompetenz im IT-Risikomanagement nach. Das stärkt deine Qualifikation für anspruchsvolle Rollen in IT-Sicherheit oder Compliance und stärkt deine Position in Projekten zur Verbesserung der IT-Sicherheit.
Ist die Schulung auch für kleinere Unternehmen geeignet?
Ja. Die Methoden und Ansätze lassen sich in großen Organisationen ebenso anwenden wie in KMU, um IT-Risiken zu steuern und den Geschäftsbetrieb abzusichern.
Was sind die wichtigsten Themen der Schulung?
Die Identifikation und Bewertung von Risiken, die Entwicklung von Strategien zur Risikominderung und die Einbindung des Risikomanagements in die Unternehmensprozesse. Außerdem geht es um rechtliche und regulatorische Anforderungen sowie um Krisenmanagement und Kommunikation. Ziel ist eine wirksame Strategie, die Risiken senkt und die Widerstandsfähigkeit deines Unternehmens stärkt.
Welche Methoden zur Risikobewertung lerne ich kennen?
Qualitative und quantitative Verfahren – etwa die Risikomatrix, die Bewertung nach Eintrittswahrscheinlichkeit und Schadenshöhe und die Monte-Carlo-Simulation. Weitere gängige Methoden sind die FMEA (Fehlermöglichkeits- und Einflussanalyse) und die Szenarioanalyse, mit denen du Risiken identifizierst und priorisierst.
Werden konkrete Fallbeispiele aus der IT besprochen?
Ja. Fallbeispiele zeigen, wie die Konzepte in der Praxis funktionieren – zum Beispiel Cyberangriffe, Datenpannen oder Systemausfälle als realistische Risikoszenarien.
Wie lerne ich, IT-Risiken zu priorisieren und zu klassifizieren?
Du bewertest IT-Risiken nach Eintrittswahrscheinlichkeit und möglichen Auswirkungen. Mit einer Risikomatrix ordnest du sie zum Beispiel als „hoch“, „mittel“ oder „niedrig“ ein und setzt so Prioritäten. Außerdem lernst du, Risiken zu klassifizieren, etwa in operative, finanzielle und strategische Risiken.
Wie hilft mir die Schulung, die Risiken in der IT meines Unternehmens besser zu verstehen?
Du lernst die verschiedenen Arten von IT-Risiken und ihre möglichen Auswirkungen auf dein Unternehmen kennen. Du übst, Risiken systematisch zu identifizieren, zu bewerten und zu priorisieren, um gezielt gegenzusteuern. So erkennst du Sicherheitslücken und Schwachstellen in deiner IT-Infrastruktur besser und kannst vorausschauend handeln.
Wie kann ich als Führungskraft das IT-Risikomanagement in meinem Unternehmen verbessern?
Mit einer klaren Risikomanagement-Strategie, in die du alle relevanten Beteiligten einbindest. Bewerte IT-Risiken regelmäßig, setze Prioritäten und stelle Ressourcen für Gegenmaßnahmen bereit. Und fördere eine Kultur der kontinuierlichen Verbesserung, damit dein Unternehmen auf neue Risiken schnell reagieren kann.
Welche konkreten Maßnahmen kann ich nach der Schulung ergreifen?
Zum Beispiel regelmäßige Sicherheitsüberprüfungen und Audits einführen, um Schwachstellen früh zu erkennen. Entwickle einen wirksamen Incident-Response-Plan und sorge dafür, dass alle Mitarbeitenden die Sicherheitsrichtlinien und Notfallabläufe kennen. Technische Maßnahmen wie Firewalls, Verschlüsselung und Zugangskontrollen helfen zusätzlich, Risiken direkt zu senken.
Wie trägt Risikomanagement zu Effizienz und Kostenersparnis bei?
Wer Risiken früh erkennt, verhindert teure Ausfälle und Sicherheitsvorfälle. Ressourcen lassen sich gezielter einsetzen, unnötige Ausgaben und Verzögerungen werden vermieden. Außerdem hilft ein strukturiertes Risikomanagement, Investitionen zu priorisieren – das senkt Kosten und verbessert die betrieblichen Abläufe.
Welche qualitativen und quantitativen Bewertungsmethoden werden behandelt?
Beide. Qualitative Ansätze stützen sich auf Expertenwissen und Erfahrung, oft mit Risikomatrizen oder SWOT-Analysen. Quantitative Ansätze arbeiten mit Zahlen und Daten zu Wahrscheinlichkeiten und Auswirkungen, häufig mit Monte-Carlo-Simulationen oder Kostenschätzungen. Beide helfen dir, Risiken systematisch zu erfassen und zu bewerten.
Welche Visualisierungsmethoden wie Risikomatrizen werden behandelt?
Risikomatrizen, die Wahrscheinlichkeit und Auswirkung zweidimensional darstellen, und Heatmaps, die Risikostufen farblich zeigen. Außerdem Risikodiagramme und Risiko-Cockpits, die einen schnellen Überblick über die Risikolage im Unternehmen geben.
Welche Werkzeuge und Softwarelösungen helfen beim Risikomanagement?
Wir stellen verschiedene Lösungen vor: spezialisierte Risikomanagement- und GRC-Software für die zentrale Verwaltung von Risiken ebenso wie Excel-basierte oder selbst entwickelte Werkzeuge für Modellierung und Analyse. Sie helfen, Risiken zu dokumentieren, zu bewerten und Maßnahmen nachzuverfolgen.
Wie erkenne und schütze ich kritische IT-Ressourcen in meinem Unternehmen?
Mit Risikobewertungen und Schutzbedarfsanalysen ermittelst du, welche Daten, Anwendungen, Systeme und Infrastrukturen für den Geschäftsbetrieb unverzichtbar sind. Geschützt werden sie zum Beispiel durch Zugriffssteuerung, Verschlüsselung und Notfallpläne, die Sicherheitslücken verringern und den Betrieb absichern.
Wie lassen sich Risiken in der Lieferkette verringern?
Bewerte Lieferanten regelmäßig, setze wo möglich auf mehrere Bezugsquellen, verankere Notfallregelungen in den Verträgen und behalte die Lieferkette laufend im Blick, um Risiken früh zu erkennen.
Welche Verantwortung haben Führungskräfte im IT-Risikomanagement?
Sie legen die Risikostrategie fest, stellen Ressourcen bereit und sorgen dafür, dass Maßnahmen zur Risikominderung umgesetzt werden. Außerdem stellen sie sicher, dass Mitarbeitende geschult sind, Risiken regelmäßig überprüft und gesetzliche Anforderungen eingehalten werden. Und sie verantworten die Kommunikation über Risiken und deren Steuerung auf allen Ebenen.
Wie sorgen Führungskräfte dafür, dass Risikomanagement im Unternehmen gelebt wird?
Mit klaren Richtlinien und Zielen, regelmäßigen Schulungen und einer Kultur des Risikobewusstseins. Wichtig ist, das Risikomanagement in den Tagesbetrieb einzubinden – über Monitoring, Berichte und regelmäßige Audits, die die Wirksamkeit der Maßnahmen überprüfen.
Wie kann ich das Gelernte direkt in meinem Unternehmen anwenden?
Du setzt die Risikomanagementprozesse direkt um – beginnend mit der Identifikation und Bewertung von IT-Risiken. Danach führst du Maßnahmen zur Risikominderung ein und überwachst sie regelmäßig. Außerdem kannst du bestehende Richtlinien und Abläufe anpassen, um IT-Sicherheitsstrategie und Risikomanagement laufend zu verbessern.
Bekomme ich einen digitalen Badge für LinkedIn?
Ja. Für deine Teilnahme (ab 80 % Anwesenheit) erhältst du einen digitalen Badge nach dem Standard Open Badges 3.0. Du fügst ihn direkt aus dem campus deinem LinkedIn-Profil unter „Lizenzen und Zertifikate“ hinzu oder teilst ihn als Beitrag. Über unsere Prüfseite kann jeder die Echtheit bestätigen.
Welche Qualifikationen haben die Trainer?
Unsere Trainer haben fundierte Fachkenntnisse in IT-Sicherheit, Risikomanagement und Projektmanagement und praktische Erfahrung mit der Einführung von Risikomanagement in Unternehmen.
Wissen & Lernpfade
Weiterlesen und weiterkommen
Artikel zum Thema
- Cybersecurity und NIS2 verständlich erklärtNIS2-Schulung für die Geschäftsleitung: Pflichten, Haftung, Nachweis
Seit dem 6. Dezember 2025 muss die Geschäftsleitung betroffener Unternehmen regelmäßig an Cybersecurity-Schulungen teilnehmen. Das steht im Gesetz, und so gehst du vor.
Du hast Fragen zur Schulung?
Wir beraten dich persönlich – zu Inhalten, Terminen oder einem Angebot für dein Team.
1.290 €
pro Person zzgl. MwSt.